
Coinbase 在 2025 年 5 月披露海外客服人员被收买导致客户资料外泄
攻击者没有攻破系统,是花钱买通客服拿到客户名单,再冒充 Coinbase 打电话骗人;公司拒付赎金,把同样的 2000 万美元改作悬赏。
2025 年 5 月 11 日,Coinbase 收到一封勒索邮件。发信人身份不明,自称握有部分客户的账户信息,还有客服系统、账户管理系统的内部文件,要一笔钱换取不公开。5 月 15 日,Coinbase 在官方博客公开了这件事,同一天向美国证券交易委员会(SEC)交了 8-K 报告。
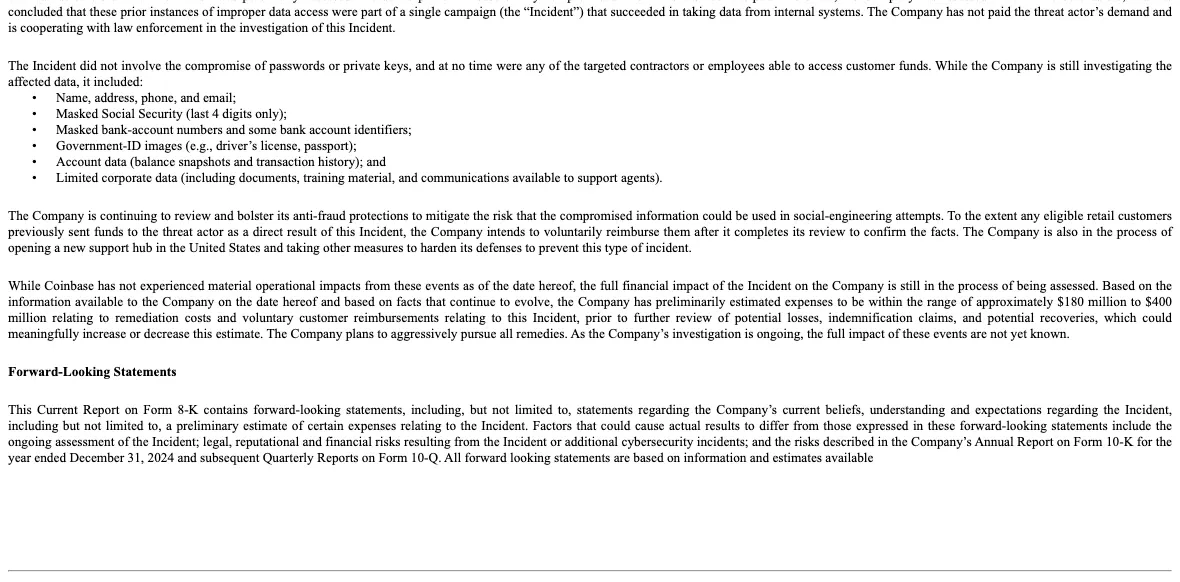
流出去的是客户的姓名、住址、电话、邮箱、只剩后 4 位的社保号、打码的银行账号、证件照片、余额快照和交易记录,外加一部分公司内部文件。公司拒付赎金,表示会自愿赔付被骗转账的零售客户,并把这次事件的相关费用初步估在约 1.8 亿至 4 亿美元之间。
Coinbase 收到勒索邮件后第四天公开了这次外泄
勒索邮件到来时,这件事在公司内部其实已经处理了几个月,只是当时还被当成一起起零散的违规。
表里的日期都是这两份文件自己的美国日期,只有 7:20 一行注明了美东时间。
攻击者花钱收买了美国境外的客服人员
报给 SEC 的版本里,攻击者看起来是付钱给美国境外多名做客服类工作的外包人员或员工,让他们从内部系统里收集信息。这些系统,他们为了完成本职工作本来就进得去,谈不上破解,用的是现成的权限。
博客的版本更具体:犯罪分子拿现金拉拢了一小批内部人员,让他们复制客服工具里的数据,涉及的客户不到 Coinbase 月度交易用户的 1%。目的也交代了,是拼出一份客户名单,再冒充 Coinbase 去联系名单上的人,骗他们交出加密资产;之后才回过头来,要公司掏钱把事情压下去。
涉事的内部人员被当场开除,移交美国和其他国家的执法部门,博客说公司会提起刑事指控。
被抄走的六类资料里没有密码和私钥
8-K 提交时,受影响的数据还在调查中,下面这张单子是当时的版本:
| 被拿走的资料 | 8-K 英文原文 |
|---|---|
| 姓名、住址、电话、邮箱 | Name, address, phone, and email |
| 社保号,只有后 4 位 | Masked Social Security (last 4 digits only) |
| 打码的银行账号,以及部分银行账户标识 | Masked bank-account numbers and some bank account identifiers |
| 政府签发的证件照片,如驾照、护照 | Government‑ID images (e.g., driver’s license, passport) |
| 账户数据:余额快照和交易记录 | Account data (balance snapshots and transaction history) |
| 少量公司数据:客服人员能看到的文件、培训材料和往来通信 | Limited corporate data (including documents, training material, and communications available to support agents) |
另一边,被盯上的外包和员工任何时候都接触不到客户资金。博客把攻击者没拿到的东西分得更细:登录凭证和两步验证码、私钥、转移或动用客户资金的能力、Coinbase Prime 账户,以及公司和客户的任何热钱包、冷钱包。
这份资料的用处在电话里。8-K 担心的,正是它被拿去做社会工程诈骗,也就是借着报得出你的住址、证件和交易记录,让你相信对方真是客服。
Coinbase 拒付 2000 万美元赎金并设了同额悬赏
8-K 里只有一句:公司没有支付攻击者的要价,正在配合执法部门调查。数额出现在同一天的博客上。公司不付这笔钱,转而拿出同样数额设立悬赏基金,奖励能帮助逮捕攻击者并将其定罪的线索。提供线索的办法是写信到 [email protected],邮件主题里带上「[BOUNTY]」。
博客还说,公司和业内同行一起给攻击者的地址打了标记,方便执法部门追踪和追回资产。
费用方面,8-K 给的是一个初步区间:补救支出加上自愿赔付客户的钱,约 1.8 亿至 4 亿美元。这个数排在进一步核算潜在损失、赔偿请求和追回款项之前,公司自己也说,最终数字可能明显上调或下调。区间下限是赎金开价的 9 倍(1.8 亿 ÷ 2000 万)。截至报告发出时,公司称没有因此出现重大的运营影响。
被骗转账的 Coinbase 零售客户要满足哪些条件才获赔
2025 年 5 月的 8-K 和博客对赔付对象的限定有这些:
- 是零售客户,且属于符合条件的客户;
- 把资金转给了骗子,而且是这次事件直接导致的;
- 转账发生在博客发布当天,也就是 2025 年 5 月 15 日之前;
- 赔付在公司核实事实之后进行,性质是自愿赔付。
这两份文件发出时还在核实阶段,最后赔了多少、赔给了多少人,要看公司之后的披露。
账户这一侧,博客给被标记的账户加了两道关:大额提现要额外核验身份,还会弹出强制的防诈骗提示;监控高风险交易期间,提现可能出现延迟。公司当时还说在美国筹建新的客服中心,加大对内部威胁的检测投入。
给客户的提醒,是公司不会做的几件事:不会索要密码和两步验证码;不会让你把资产转到某个指定的或新的地址、账户、保险库或钱包;不会打电话或发短信给你新的助记词或钱包地址,接到这种电话就挂断;也不会让你去联系一个陌生号码。它建议开启提现白名单,只放行你完全掌控、助记词从没交给过别人的钱包;两步验证用硬件密钥;觉得不对劲,先在 App 里锁定账户,再发邮件到 [email protected]。
钱放在交易所时可以逐条勾的动作,整理在资金自保清单里;币该留在交易所还是转进自己的钱包,可以看币放交易所还是自己钱包安全?新手该怎么分配。
- Coinbase Global, Inc. Form 8-K,Item 1.05 Material Cybersecurity Incident(报告日 2025 年 5 月 14 日,2025 年 5 月 15 日签署),sec.gov。
- Coinbase 博客《Protecting Our Customers - Standing Up to Extortionists》(2025 年 5 月 15 日),coinbase.com。
如发现本文事实性错误,欢迎写信至 [email protected],我会公开更正并署上你的名字。本站所有更正历史在/corrections.html 留有公开档案。