
Bitget 在 9 月 25 日凌晨被攻击后按币种分四批恢复提币,官方称恢复计划于 10 月 2 日完成
验真台前两份卷宗写的 BitForex 和 Hotbit,事情早已落定;这一份里,提币分四批恢复,最后一批连同法币和 C2C 服务在 10 月 2 日恢复;截至 Bitget 10 月 3 日的更新,资产追踪和追回还在进行。按 Bitget 的说法,提币恢复期间交易和充值一直在运行。如果你是 Bitget 用户,最要紧的是两件事:手里那个币是哪天恢复提币的,账户里的钱有没有少。官方对这两件事给了明确说法;谁干的、能追回多少,还没有。
这次热钱包是怎么被盗的
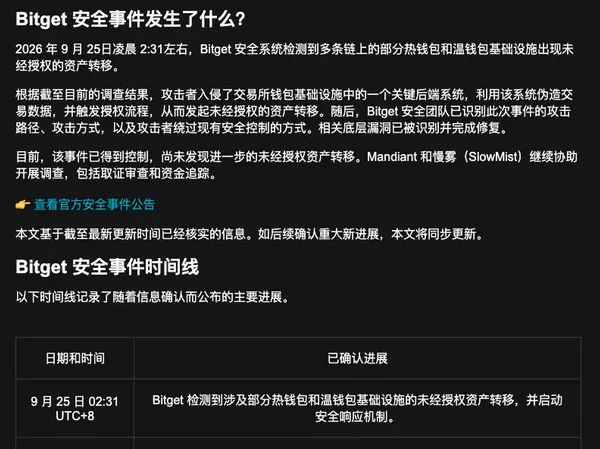
2026 年 9 月 25 日凌晨 2:31 左右(UTC+8,与北京时间相同),Bitget 多条链上的部分热钱包和温钱包基础设施出现了未经授权的资产转移;3:05,对账系统发现明显差额,风控系统自动拦截了全平台的提币请求。Bitget 称最终核定的受影响金额约 3.88 亿美元,用户账户余额未受到影响;事发后提币暂停,从 9 月 28 日起分四批恢复,Bitget 称分阶段恢复计划于 10 月 2 日完成。
以下按 Bitget 学院的官方说明来写:中文版《Bitget 安全事件说明:时间线、影响及安全响应》页面日期 2026 年 9 月 27 日;事发头一小时的几个时刻、9 月 28 日以后的恢复进度、调查报告和保护基金的情况出自英文版《Was Bitget Hacked? Bitget Security Incident: Timeline, Impact and Response》(页面标注 2026 年 10 月 3 日更新)。截至英文版 10 月 3 日的更新,官方说事件已经受控,资产追踪、追回和后续的安全工作仍在进行。之后官方如果改数,以它的新版为准。
攻击打在哪一环,官方的描述是:攻击者入侵了交易所钱包基础设施里的一个关键后端系统,借这个系统伪造交易数据、触发授权流程,把资产转了出去。官方后来补上了入口:最新调查发现,攻击者利用一款第三方安全产品的漏洞拿到高权限的内部凭证,再用这些凭证向钱包系统发出伪造的提币指令,绕过了已有的风控。私钥这一环,官方说根据截至目前的调查结果,私钥泄露或被入侵的可能性已经排除。
Bitget 用热钱包、温钱包、冷钱包三级架构。官方页面写明,这次只涉及部分热钱包和温钱包,所有链上的冷钱包都没有受到影响;攻击路径和攻击方式在 9 月 25 日已经识别,相关底层漏洞已经修复;事件控制住以后,没有再发现新的未经授权转移。
Bitget 被盗事件时间线(9 月 25 日—10 月 2 日)
「初步评估」和修订到约 3.875 亿美元这两行出自中文版页面,都记在 9 月 25 日;10 月 3 日更新的英文版只给了最终核定的约 3.88 亿美元一个数。头三行和 9 月 28 日以后各行的时刻,英文版页面写的是 UTC,比 UTC+8 晚 8 小时:英文版的 9 月 24 日 18:31、19:05、19:14 UTC,就是 UTC+8 的 9 月 25 日 02:31、03:05、03:14。中文版把 02:31 写作检测到转移的时刻,英文版把发生和发现分成了两行,上面的时间线与英文版的分法一致。
被盗金额为什么从 3.516 亿美元上调到约 3.88 亿
中文版页面(页面日期 9 月 27 日)上有两个数:最早的估算约 3.516 亿美元,后来修订为约 3.875 亿美元,两者相差约 0.359 亿美元(3.875 − 3.516),折合约 3,590 万美元。页面给的原因是,对事件期间的相关转账做了更完整的统计,把初步估算时没算进去的 Zcash 和 TRON 相关交易补了进来。
10 月 3 日更新的英文版把最终核定的受影响金额写作约 3.88 亿美元(approximately $388 million),涉及 12 个热钱包或温钱包地址。官方说明,这个数是对原事件相关交易做最终核定统计和分类的结果,不代表事件控制住之后又有资产被转走,也不代表发生了第二起安全事件。
官方说事件涉及 11 条链:Ethereum、XRP Ledger、Zcash、TRON、Arbitrum、Optimism、Base、BNB Smart Chain、Avalanche、Algorand、Celestia。已识别的受影响资产有 13 种:XRP、ETH、USDT、ZEC、ATOM、USDC、USD0、XAUt、BNB、AVAX、TRX、ALGO、TIA。
这份名单和下一节的恢复表不是一回事。名单记的是被转走了哪些资产,恢复表按提币通道排先后。BTC 不在已识别的名单里,却排在第一批恢复。
哪个币哪天恢复提币
| 批次 | 时间(UTC+8) | 资产 / 服务 | 网络 |
|---|---|---|---|
| 第一批 | 9 月 28 日 16:00(已恢复) | BTC | 官方页面未列网络 |
| 第二批 | 9 月 29 日 16:00(已恢复) | ETH | Ethereum、BSC、Arbitrum、Base、Optimism |
| 第三批 | 9 月 30 日 16:00(已恢复) | USDT | Ethereum、BSC、Solana、Tron |
| 第四批 | 10 月 2 日 16:00(已恢复,计划完成) | 其他代币 / 法币 / C2C | 相应支持网络 |
表里的 16:00 按 UTC+8 计,和北京时间一致;换成 UTC 是当天 08:00,官方英文版的恢复表用的是 UTC,各批都写在 08:00,从 9 月 28 日起。人在别的时区,拿 UTC 08:00 换算成自己的当地时间。
按 Bitget 的说法,四批都已恢复:BTC 在 9 月 28 日,ETH 在 9 月 29 日,USDT 在 9 月 30 日,其他支持的代币连同法币和 C2C 服务在 10 月 2 日,分阶段恢复计划到这一天完成。官方说,同一套恢复安排适用于所有用户,不按账户等级分先后。
截至 Bitget 10 月 3 日的更新,恢复表里 USDT 一行列的是 Ethereum、BSC、Solana、Tron 四条网络,ETH 一行列的是 Ethereum、BSC、Arbitrum、Base、Optimism。这两份名单以外的网络,表里没有单独的一行。某条通道当下开没开,直接显示在 Bitget 平台上,选好币种和对应网络就能看到;如果你要用的那条通道显示不可用,以 Bitget 官网、App、帮助中心和已认证社交账号的通知为准,不必去找别的消息来源。
Bitget 称,提币恢复的整个过程中交易和充值一直在运行;法币和 C2C 服务在事发后暂停过,10 月 2 日恢复。
这次的损失由谁承担
官方说用户账户余额未受到影响;暂停提币是安全防范措施,与用户资产是否充足无关。被转走的这部分,Bitget 称其保护基金(Bitget Protection Fund)覆盖这次事件的财务影响,这次事件属于保护基金的保障范围。Bitget 在 9 月 28 日承诺一周内把基金补充到至少 3 亿美元;官方时间线记着,9 月 30 日 17:00(UTC+8)保护基金补充到 3 亿美元以上。
保护基金和储备金证明(Proof of Reserves)在 Bitget 那里是两套机制。储备金证明用来提高平台所持资产相对用户余额的透明度,保护基金是额外的资金保障。9 月 29 日 23:59(UTC+8),Bitget 发布了第 47 期储备金证明,报告 19 种覆盖资产的整体储备率为 131%。
这一期储备金证明,建议自己核两样:有没有能查自己余额是否被计入的入口,储备里 BTC、ETH、USDT、USDC 这类资产和平台币各占多少。判据见本馆交易所安全自查表里储备证明那一条。
Bitget Wallet 里的币受这次事件影响吗
官方的回答是没有受影响。Bitget Wallet 是独立的非托管产品,它的基础设施和这次出事的交易所钱包系统相互独立,用户资产仍在链上、由用户自己掌控。
两者名字只差一个词,看新闻时别把两件事连在一起。这次被攻击的是 Bitget 交易所账户背后的热钱包和温钱包;Bitget Wallet 的私钥在用户自己手里,它的风险在别处,比如助记词保管和误授权。交易所账户和自托管钱包各自会怎么出事,可以看《考古课 · 第一课:"不在交易所留币",已经不适用所有人》。
Bitget 被盗是谁干的、钱能不能追回
谁干的,到 Bitget 10 月 3 日更新页面为止,没有经过验证的结论。Bitget 请了 Google Cloud 旗下的 Mandiant 和慢雾(SlowMist)做独立取证,调查内容包括评估受影响系统和资产的范围、审查攻击路径和方式、验证遏制与漏洞修复措施、协助资金追踪、与相关部门合作。官方的态度是:尚未正式验证的信息都不应视为已确认结论,外界关于攻击者身份的推测也一样,最终归因要以验证过的调查结果为依据。
两家的独立调查报告在 9 月 30 日可以查阅。按 Bitget 的说明,两份报告的发现与此前识别出的攻击路径大体一致,都认定第三方安全产品被攻破,是攻击者最终进入 Bitget 交易所钱包环境的原因。报告出来之后,官方对攻击者身份的说法没有变:归因要有验证过的结果支持,才算确认。
追回这边,Bitget 说已经通知相关执法机构和金融情报机构,正和执法机构、链上安全机构、其他交易所、区块链项目方一起追踪;通过行业协调,已有部分受影响资产被冻结。冻结了多少、追回了多少,10 月 3 日更新的页面上没有给出数字,官方说这些金额只认核实过的信息。
Bitget 另外开了资金追回悬赏计划:主动采取行动、直接促成受影响资金被冻结或追回的合格参与方,按计划条款和资格要求,可以拿到成功冻结或追回金额 5% 的悬赏;依据执法或法律程序完成的冻结和追回不在适用范围内。它还把 Bybit 的 LazarusBounty 项目列为追回渠道之一,并公布了已识别的攻击者地址和相关追踪信息。这个项目名里带着 Lazarus,但 Bitget 在同一页把归因交给了调查结果,看到这个名字别当成定论。
验真台第一份卷宗里的 BitForex,热钱包转出约 5650 万美元之后网站直接关掉,用户连登录都做不到。Bitget 这次在出事第二天公布了恢复日程,官方称交易和充值一直在运行、保护基金覆盖这次事件的财务影响。Bitget 称分阶段恢复计划于 10 月 2 日完成;截至其 10 月 3 日的更新,资产追踪和追回还在进行。
- Bitget 学院:《Bitget 安全事件说明:时间线、影响及安全响应》,页面日期 2026 年 9 月 27 日,中文版地址 bitget.com/zh-CN/academy/bitget-security-incident-what-happened-timeline-impact-response(含页内常见问题)。
- Bitget 学院:《Was Bitget Hacked? Bitget Security Incident: Timeline, Impact and Response》,英文版地址 bitget.com/academy/bitget-security-incident-what-happened-timeline-impact-response,页面标注 2026 年 10 月 3 日更新(Updated: October 3, 2026)。
- 加密残卷 · 验真台卷宗 01:BitForex。
如发现本文事实性错误,欢迎写信至 [email protected],我会公开更正并署上你的名字。本站所有更正历史在/corrections.html 留有公开档案。